 Aktuální číslo časopisu Ekonom

 Petr Kain
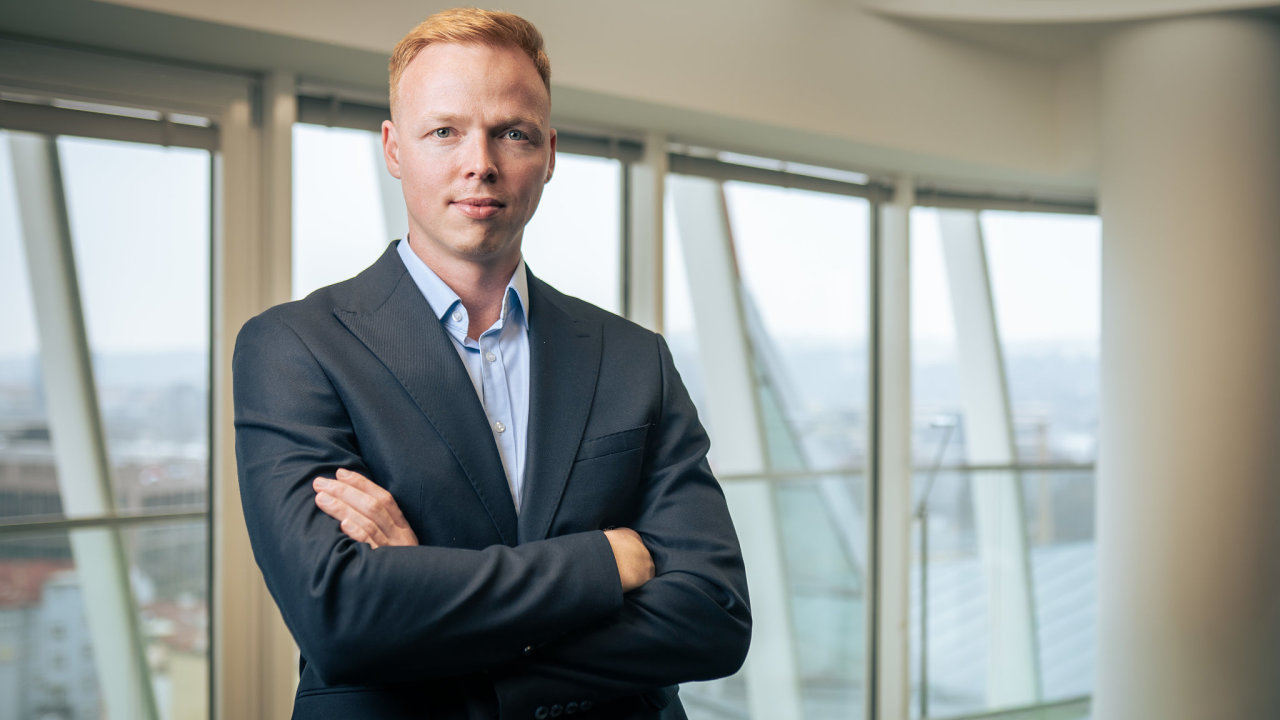
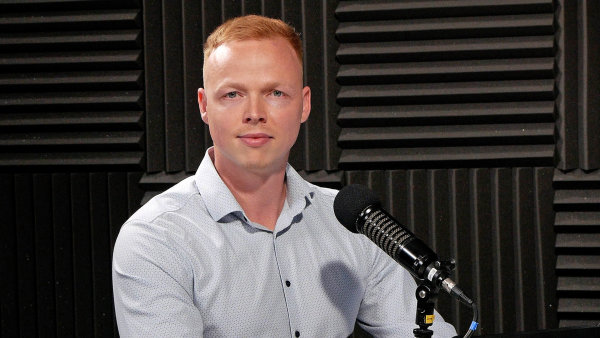
Největším kyberbezpečnostním omylem českých firem je domněnka, že jsou nezajímavé. Netuší, že hackeři jsou leckdy podobní zlodějům, kteří jdou po ulici a zkoušejí, které dveře od domu nechali lidé omylem odemčené. Co dál, vymýšlejí teprve ve chvíli, kdy se dostanou dovnitř, vysvětluje David Pícha, provozní ředitel společnosti Integra, která se této oblasti věnuje. V rozhovoru jsme probrali, jak se hackerský svět proměnil po nástupu umělé inteligence, proč je při obraně vždy nutné počítat s tím, že útočník člověka obelstí, a jak fungují penetrační testy, které simulují kyberútoky.
Jak je na tom Česko v kyberbezpečnosti? Zhoršuje se situace, zvyšuje se počet útoků, nebo se o ní jen více mluví?
Realita je bohužel opravdu horší, než byla. Za prvé mají české firmy vůči západnímu trhu stále určitý technologický dluh, což vidíme u řady našich klientů. Druhým faktorem je umělá inteligence. Útočníci jsou dnes díky ní schopni provádět nesrovnatelně sofistikovanější, častější a komplexnější útoky. Obrana už nemůže spoléhat na to, že ve firmě sedí jeden IT specialista a stará se o bezpečnost. Je k tomu potřeba komplexní tým a hluboké know-how o tom, jak celé prostředí funguje.
Odkud mají firmy čekat největší kybernetickou hrozbu?
Největším strašákem zůstává ransomware, tedy když se vám útočník dostane do sítě nebo do aplikací, zašifruje data, znepřístupní je a znemožní jakkoliv fungovat. Tím dokáže zastavit celou firmu. To byl vždycky největší strašák a pořád je to velmi aktuální téma.
Jak vlastně poznat, že je firma dobře zabezpečená? A jak do toho zapadají vaše služby?
Bezpečnost je dlouhodobý a mnohovrstevnatý proces. Nejzákladnější úroveň je papírová – máte popsané všechny postupy, jakým způsobem zabezpečujete aplikace, infrastrukturu a jak vypadá manuál pro krizové situace. V momentě, kdy se firma nachází pod útokem a v obrovském stresu, potřebuje přesný postup od jedničky po desítku. A jak poznat, zda to funguje v praxi? Zde přicházejí na řadu penetrační testy, což je služba etického hackingu. Lidé si často představují hackery, jak se v kapuci někde v podsvětí snaží hackovat svět. My děláme úplně totéž, ale legálně, kontrolovaně a na objednávku klienta.
Můžete popsat, jak takový simulovaný útok probíhá a jaké jsou jeho formy?
Není to tak jednoduché, že bychom dostali zadání typu hackněte se k nám. Existuje například služba Red Teaming, kdy dostaneme zcela volné ruce a máme se do firmy dostat jakýmkoliv způsobem. To už přetéká i do fyzické bezpečnosti, takže se snažíme infiltrovat přímo do budovy, kde klient sídlí. Obrovský rozdíl je samozřejmě v tom, koho testujete. Často vidíme, že ve státní správě nebo v nemocnicích bezpečnost trochu pokulhává. Na druhé straně bankovní aplikace podléhají penetračním testům třeba dvakrát ročně a tam jsou systémy na vysoké úrovni.
Jak dlouho test trvá? A nevytváří se ve firmě pocit falešného bezpečí, když vy testujete dva týdny, ale skutečný útočník na to může mít půl roku?
To je velmi trefná poznámka. Průměrný penetrační test trvá v závislosti na složitosti systému sedm až patnáct dní. A ano, může vytvořit falešný pocit, pokud si vedení myslí, že po jednom testu je navždy v bezpečí. Důležité je, zda byl test komplexně nastaven na správný systém a zda nad akcí někdo přemýšlel z nadhledu. Druhý faktor je, že nikdy nevíte, kolik času útočník na projektu stráví. Pokud má velmi zajímavý cíl, může tomu věnovat půl roku. To už se dá vnímat téměř jako vědecký výzkum zcela nových typů zranitelností, na což při standardním penetračním testu není prostor.
Kolik testů ročně realizujete?
Máme kolem 260 bezpečnostních projektů pro přibližně 60 až 80 klientů. Platí, že většina velkých firem má několik dodavatelů penetračních testů a střídá je. Někdo dodavatele mění pravidelně, někdo jde dlouhodobě po kvalitě. Osobně mám nejraději, když děláme penetrační test po jiné bezpečnostní firmě a najdeme závažnou zranitelnost, která tam byla už rok a nebyla odreportována. To nám dost pomůže a jí samozřejmě vůbec. Reputaci máte na trhu jen jednu.
David Pícha
Provozní ředitel společnosti Integra. Ve firmě působí od roku 2021, kdy začínal jako konzultant v oblasti kybernetické bezpečnosti. Dnes se věnuje řízení firmy, jejímu dalšímu růstu, nastavování procesů a propojování obchodního a technologického pohledu. Vystudoval aplikovanou informatiku se specializací na kriminalisticko-technickou činnost v IT.
Může se při takovém testu stát, že firmě neúmyslně uškodíte, například shodíte systém nebo poškodíte data?
Při testování se samozřejmě snažíte pracovat s daty, podívat se na klientské údaje, ke kterým by běžný uživatel neměl mít přístup, nebo zkoušíte modifikovat zápisy. Abychom předešli škodám, penetrační testy aplikací se primárně provádějí v testovacím prostředí, které odpovídá reálnému. Nebudeme samozřejmě hackovat ostrý bankovní systém za provozu. Pokud by se něco takového, o čem mluvíte, stalo v produkčním systému, byl by to obrovský průšvih.
Od jaké velikosti se firmě vyplatí investovat do testů zabezpečení a z jakých oborů jsou vaši klienti?
Nedá se to určit čistě podle velikosti. Každý majitel by měl vědět, co má chránit, s jakými daty pracuje a jakou mají hodnotu. Někdo se na to dívá z pohledu reputace, někdo z pohledu GDPR a jiný to má určené regulací. Nejčastěji se na nás obracejí podniky z finančního sektoru, protože je nejvíce regulovaný. Mnoho klientů ale máme i z retailu nebo z řad výrobních firem.
Co považujete za největší mýtus, kterému české firmy v kyberbezpečnosti věří?
Největší omyl je myšlenka, že jsme v bezpečí, protože jsme malí a nikoho nezajímáme. S tím se setkáváme u středních firem s několika stovkami zaměstnanců poměrně často. Útočníci si přitom cíle vybírají několika způsoby. A jeden z nich připomíná zloděje, který jde po ulici a zkouší kliky u všech dveří. Ani neví, čí dveře otevřel, dokud nevejde dovnitř. Internet je plný automatizovaných robotů, kteří neustále skenují celou síť a hledají veřejně viditelné zranitelnosti. Jakmile nějakou objeví, automaticky ji zneužijí. Když si myslíte, že jste nezajímaví, není to pravda. Stačí být zranitelní a v tu chvíli se stáváte velmi zajímavým cílem.
Často se říká, že nejslabším článkem bezpečnosti není technologie, ale člověk. Je to pravda?
Technologie mají fungovat jako záchranná síť v případě, že člověk selže. Tvrdí se, že až 95 procent úspěšných útoků začíná přes sociální inženýrství, což je právě selhání člověka. Já bych to ale nedával za vinu lidem, je to přirozené. Když testujeme zaměstnance firem, zjišťujeme třeba, že kolem třiceti procent z nich klikne na podvržený odkaz. Pokud vám přijde e-mail od vedení ve vizuálu, na který jste zvyklí, a obsahuje urgentní zprávu, kliknete na to klidně i několikrát. Pokud je útok vytvořen zákeřně, uživatel nemá šanci. Technická opatření proto musí počítat s tím, že zaměstnanec odkaz proklikne, a musí zabránit tomu, aby se útočník dostal dál k databázím nebo klíčovým prvkům sítě.
Jakou roli hraje umělá inteligence na straně útočníků? Zrychluje tento souboj?
Extrémně. Dnes je i jedenáctiletý kluk, když má zdroje a správné AI nástroje, schopen naučit se techniky, které dříve znali jen experti po patnácti letech praxe. Nový talent, který k nám nastoupí a nemá mnohaletou praxi, dokáže díky AI nástrojům dosáhnout obrovského pokroku už po několika měsících. Takže se zrychlují jak hackeři, tak i my, kteří proti nim bojujeme.
Co hrozby typu deepfake videa nebo klonování hlasu?
Dnes už nemáte šanci to pouhým uchem nebo okem poznat. Ještě před pár lety bylo možné u videí podle mimiky nebo gestikulace poznat podvrh, dnes už musíte spoléhat výhradně na selský rozum a nastavené procesy. Když vám třeba zavolá někdo z vedení firmy s požadavkem o převedení určité sumy peněz, je nutné si položit otázku, zda je takový požadavek standardní, a pokud volá někdo z neznámého čísla, hovor položit a zavolat mu zpět na ověřený kontakt. V zahraničí už byly případy, kdy se útočník připojil na online hovor jako deepfake finanční ředitel a vymámil z firmy peníze. V Česku jsem se s tím na firemní úrovni zatím nesetkal, ale útoky na běžné občany s využitím falešné identity bankéřů jsou bohužel realita.
Jak umělou inteligenci využíváte přímo v Integře?
Využíváme ji hodně, ale obezřetně. Zásadně změnila náš mindset při vývoji. Když jsme v minulosti řešili vývoj vlastního CRM a ATS systému pro řízení kandidátů a outsourcingu, trvalo to roky. Dnes bychom takový systém díky AI postavili na zelené louce za zlomek času. Pro naše etické hackery ale platí přísný zákaz vkládat citlivá klientská data do veřejných AI modelů. Tam musíme být kvůli bezpečnosti nekompromisní.
Zaujal vás článek? Pošlete odkaz svým přátelům!
Tento článek je odemčený. Na tomto místě můžete odemykat zamčené články přátelům, když si pořídíte předplatné.

Newsletter týdeníku Ekonom.
Odhlásit se můžete kdykoliv.
Přihlášením k newsletteru beru na vědomí, že dochází ke sbírání a zpracování osobních údajů. Více informací o zásadách ochrany osobních údajů naleznete ZDE.